Hyderabad Cyber Fraud: हैदराबाद में साइबर सेंधमारी: 87 मिनट में 3.3 करोड़ रुपये गायब, 52 खातों में भेजी रकम
Reyansh Joshi
0 सेकंड पहलेAise logon ko support karna humara farz hai.
Neha Tripathi
0 सेकंड पहलेYeh mamla sabke saath ho sakta hai, jaagrukata zaroori.
Anika Rajput
1 घंटे पहलेHum is cause ke saath hain!
Payal jadon
4 घंटे पहलेSamaj ke liye is khabar ka bahut mahatva hai.
Vaishali shinde
5 घंटे पहलेYeh sirf ek ghar ki nahi, pure samaj ki baat hai.
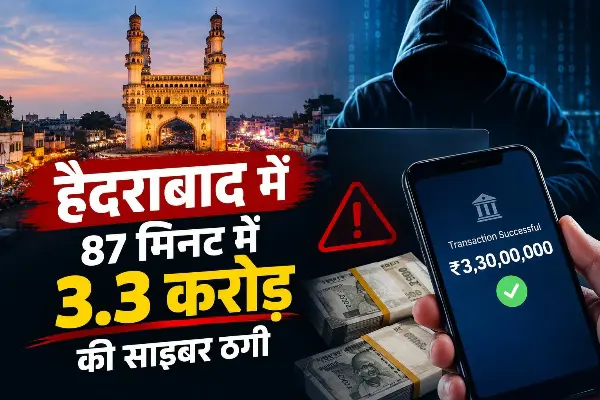
हैदराबाद। साइबर अपराधियों ने हैदराबाद की एक फाइनेंस कंपनी के बैंक खाते में सेंध लगाकर महज 87 मिनट में 3.3 करोड़ रुपये से ज्यादा की रकम ट्रांसफर कर दी। इस दौरान कुल 183 संदिग्ध लेनदेन हुए और पैसा 52 खातों में भेजा गया। मामले की जानकारी सामने आने के बाद तेलंगाना साइबर सिक्योरिटी ब्यूरो ने जांच शुरू कर दी है। शुरुआती जानकारी के मुताबिक, अब तक करीब 40 लाख रुपये ही संदिग्ध खातों में फ्रीज किए जा सके हैं। बाकी रकम का पता लगाने के लिए जांच एजेंसियां लेनदेन और डिजिटल रिकॉर्ड खंगाल रही हैं।
87 मिनट में 183 बार हुआ पैसों का ट्रांसफर
मामला 19 अक्टूबर 2026 का बताया जा रहा है। कंपनी की ओर से दर्ज शिकायत के अनुसार, सुबह 10 बजकर 31 मिनट से 11 बजकर 58 मिनट के बीच उसके बैंक खाते से लगातार संदिग्ध लेनदेन हुए। इस दौरान 3.3 करोड़ रुपये से अधिक की रकम 183 बार में 52 संदिग्ध खातों में ट्रांसफर की गई।
पुलिस के मुताबिक, अलग-अलग लेनदेन में 50 हजार रुपये से लेकर 2 लाख रुपये तक की रकम निकाली गई। शुरुआती जांच में आशंका जताई गई है कि आरोपियों ने रकम को कई खातों में भेजकर तेजी से आगे ट्रांसफर करने की कोशिश की, जिससे पैसे का पता लगाना मुश्किल हो सकता है।
कंपनी के सिस्टम और API तक पहुंच बनाने का शक
इस मामले में साइबर अपराधियों के कंपनी के डिजिटल सिस्टम और एप्लिकेशन प्रोग्रामिंग इंटरफेस (API) तक अनधिकृत पहुंच बनाने की आशंका है। हालांकि, जांच में अभी यह स्पष्ट नहीं हुआ है कि आरोपियों ने सिस्टम में सेंधमारी किस तरीके से की और सुरक्षा व्यवस्था की किस संभावित कमजोरी का फायदा उठाया।
API क्या है?
API एक डिजिटल माध्यम है, जिसकी मदद से दो सॉफ्टवेयर या कंप्यूटर सिस्टम आपस में जानकारी साझा करते हैं और निर्देशों के अनुसार काम करते हैं। वित्तीय कंपनियां इसका इस्तेमाल अपनी अलग-अलग डिजिटल सेवाओं और सिस्टम को जोड़ने के लिए कर सकती हैं।
यदि कोई साइबर अपराधी बिना अनुमति ऐसे सिस्टम तक पहुंच बना ले, तो वह उसका गलत इस्तेमाल करने की कोशिश कर सकता है। इस मामले में भी जांच एजेंसियां पता लगा रही हैं कि संदिग्ध लेनदेन किस तरह शुरू हुए और आरोपियों को सिस्टम तक पहुंच कैसे मिली।
सिर्फ 40 लाख रुपये हुए फ्रीज
इस मामले में सबसे बड़ी चिंता रकम की बरामदगी को लेकर है। तेलंगाना साइबर सिक्योरिटी ब्यूरो के एक अधिकारी के अनुसार, अब तक संदिग्ध खातों में करीब 40 लाख रुपये फ्रीज किए गए हैं। फ्रीज की गई रकम को संबंधित खातों से निकालने या आगे ट्रांसफर करने पर रोक लगाई जाती है।
3.3 करोड़ रुपये से अधिक की कथित ठगी के मुकाबले यह रकम काफी कम है। हालांकि, फ्रीज की गई रकम और वास्तविक बरामदगी अलग-अलग बातें हैं। बाकी पैसे कहां गए, क्या उन्हें दूसरे खातों में भेजा गया और कितनी रकम वापस मिल सकती है, इन सभी सवालों के जवाब जांच के बाद ही सामने आएंगे।
20 अक्टूबर को दर्ज कराई गई शिकायत
कंपनी के मुख्य वित्तीय अधिकारी (CFO) ने 20 अक्टूबर को तेलंगाना साइबर सिक्योरिटी ब्यूरो में शिकायत दर्ज कराई। कंपनी ने संदिग्ध लेनदेन की जानकारी राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल पर भी दी और मामले की जांच करने के साथ संदिग्ध खातों को फ्रीज करने की मांग की।
पुलिस ने शिकायत के आधार पर मामला दर्ज कर जांच शुरू की है। अधिकारियों का कहना है कि लेनदेन का विश्लेषण किया जा रहा है, ताकि आरोपियों की पहचान की जा सके और रकम के आगे के हस्तांतरण का पता लगाया जा सके।
डिजिटल रिकॉर्ड से खुल सकता है पूरा मामला
जांच एजेंसियों ने कंपनी से सिस्टम लॉग, API लॉग, बैंक स्टेटमेंट, लेनदेन का रिकॉर्ड और घटना से जुड़ी आंतरिक रिपोर्ट जैसे दस्तावेज मांगे हैं। इन रिकॉर्ड की मदद से यह समझने की कोशिश की जाएगी कि संदिग्ध गतिविधि कब शुरू हुई, कितनी रकम ट्रांसफर हुई और पैसे किन खातों तक पहुंचे।
जांच में यह भी पता लगाया जाएगा कि 52 संदिग्ध खातों का इस्तेमाल किसने किया और क्या इन खातों के जरिए रकम आगे दूसरे खातों में भेजी गई। फिलहाल साइबर अपराधियों की पहचान और सेंधमारी के तरीके को लेकर जांच जारी है।
ऑनलाइन वित्तीय सुरक्षा को लेकर बढ़ी चिंता
यह घटना बताती है कि डिजिटल वित्तीय सेवाओं में सुरक्षा व्यवस्था कितनी महत्वपूर्ण है। कंपनियों के लिए संदिग्ध लेनदेन की समय पर पहचान, सिस्टम तक सीमित पहुंच और डिजिटल गतिविधियों की लगातार निगरानी जरूरी है।
हालांकि, इस मामले में अभी यह साबित नहीं हुआ है कि सुरक्षा व्यवस्था की किस विशेष कमी के कारण कथित साइबर हमला हुआ। जांच पूरी होने के बाद ही इसकी वास्तविक वजह और जिम्मेदार लोगों के बारे में स्पष्ट जानकारी सामने आ सकेगी।
फिलहाल मुख्य सवाल यही है कि 87 मिनट में ट्रांसफर किए गए 3.3 करोड़ रुपये से अधिक के पैसे आखिर कहां पहुंचे और उनमें से कितनी रकम वापस मिल पाएगी। तेलंगाना साइबर सिक्योरिटी ब्यूरो इस मामले की जांच कर रहा है।